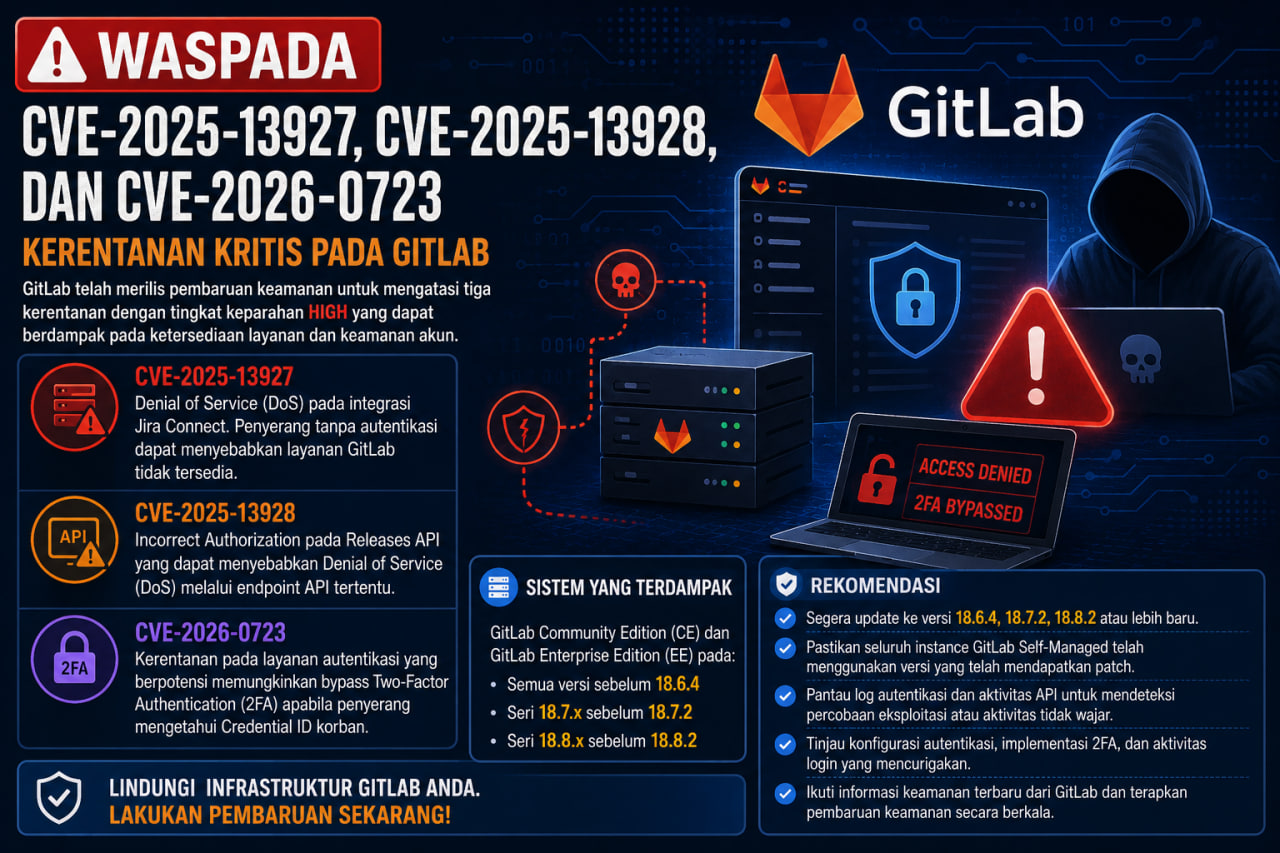
GitLab telah merilis pembaruan keamanan untuk mengatasi tiga kerentanan dengan tingkat keparahan High yang memengaruhi GitLab Community Edition (CE) dan GitLab Enterprise Edition (EE). Kerentanan tersebut adalah:
- CVE-2025-13927 – Kerentanan Denial of Service (DoS) pada integrasi Jira Connect.
- CVE-2025-13928 – Kerentanan Incorrect Authorization pada Releases API yang dapat menyebabkan Denial of Service.
- CVE-2026-0723 – Kerentanan pada layanan autentikasi yang berpotensi memungkinkan bypass Two-Factor Authentication (2FA) apabila penyerang mengetahui Credential ID milik korban.
Dampak
Apabila berhasil dieksploitasi, kerentanan tersebut dapat menyebabkan:
- CVE-2025-13927
- Penyerang tanpa autentikasi dapat mengirim permintaan dengan data autentikasi yang tidak valid sehingga menyebabkan layanan GitLab mengalami Denial of Service (DoS).
- CVE-2025-13928
- Validasi otorisasi yang tidak tepat pada Releases API memungkinkan penyerang menyebabkan DoS melalui endpoint API tertentu.
- CVE-2026-0723
- Penyerang yang telah mengetahui Credential ID korban berpotensi melewati mekanisme Two-Factor Authentication (2FA) menggunakan respons perangkat yang dipalsukan, sehingga meningkatkan risiko pengambilalihan akun (account takeover).
Sistem yang Terdampak
Kerentanan ini memengaruhi GitLab Community Edition (CE) dan GitLab Enterprise Edition (EE) dengan versi:
- Semua versi sebelum 18.6.4
- Seri 18.7.x sebelum 18.7.2
- Seri 18.8.x sebelum 18.8.2
Rekomendasi
CSIRT merekomendasikan kepada seluruh administrator GitLab untuk:
- Segera melakukan pembaruan (upgrade) ke versi 18.6.4, 18.7.2, 18.8.2, atau versi yang lebih baru.
- Memastikan seluruh instance GitLab Self-Managed telah menggunakan versi yang telah mendapatkan patch keamanan.
- Melakukan pemantauan terhadap log autentikasi dan aktivitas API untuk mendeteksi adanya percobaan eksploitasi maupun aktivitas yang tidak wajar.
- Meninjau kembali konfigurasi autentikasi, termasuk implementasi Two-Factor Authentication (2FA) dan aktivitas login yang mencurigakan.
- Mengikuti informasi keamanan terbaru dari GitLab dan menerapkan pembaruan keamanan secara berkala.
Referensi
- GitLab Security Patch Release 18.8.2, 18.7.2, 18.6.4.
- National Vulnerability Database (NVD) – CVE-2025-13927.
- GitLab Security Advisory dan informasi CVE terkait.